

COLUMN
コラム
2026年10月19日
脆弱性は"点"で見ると判断を誤る。グラフエンジニアリングが示す"関係性"の危険度評価
1. 2026年、脆弱性は「見つかる」けど「直しきれない」時代になった
グラフエンジニアリングという言葉を、コードの関係性を扱う新しい設計アプローチとして耳にする機会が増えてきました。実はこの考え方、セキュリティの現場でこそ本領を発揮します。
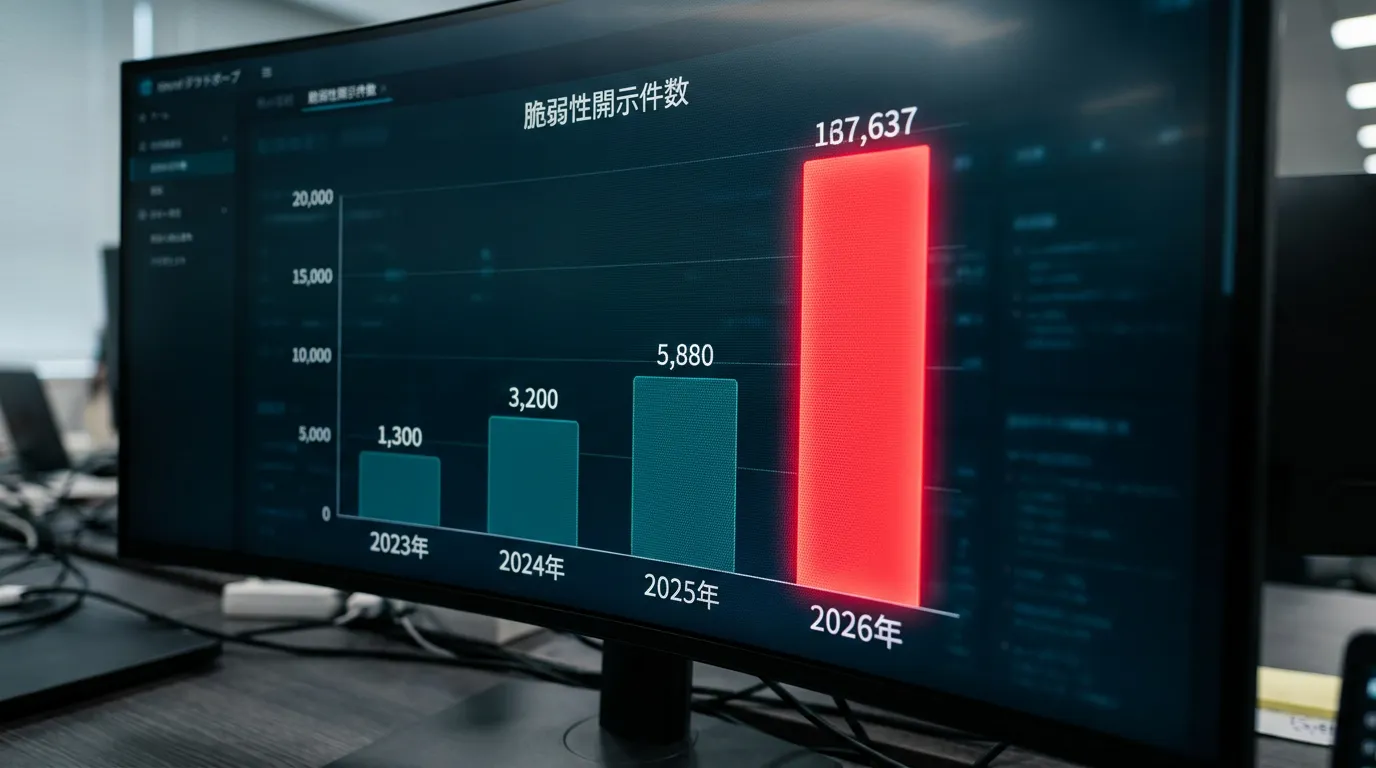
AIによるコード生成が当たり前になった2026年、もう一つ別の変化が静かに進んでいます。AIが脆弱性を見つける速度そのものが、人間の対応速度をはるかに追い越し始めたのです。Help Net Securityの報道によれば、2026年のCVE(共通脆弱性識別子)開示件数は年間66,000件規模に達する見込みで、AIによる自動脆弱性発見ツールの急増がその主因とされています。
見つかる脆弱性の数が増えること自体は、本来は良いニュースのはずです。しかし現場の実感は逆です。「検出はAIが代行してくれるようになったのに、直す作業は相変わらず人手頼み」というギャップが、多くの開発チームを圧迫し始めています。
こうした状況を受けて、年1回の診断を毎日の継続監視に切り替えるAI-SecBoxのような仕組みに注目が集まっています。本記事では、その土台にある「グラフエンジニアリング」という考え方から見ていきます。
2. なぜ「点」で見ると脆弱性対応を間違えるのか
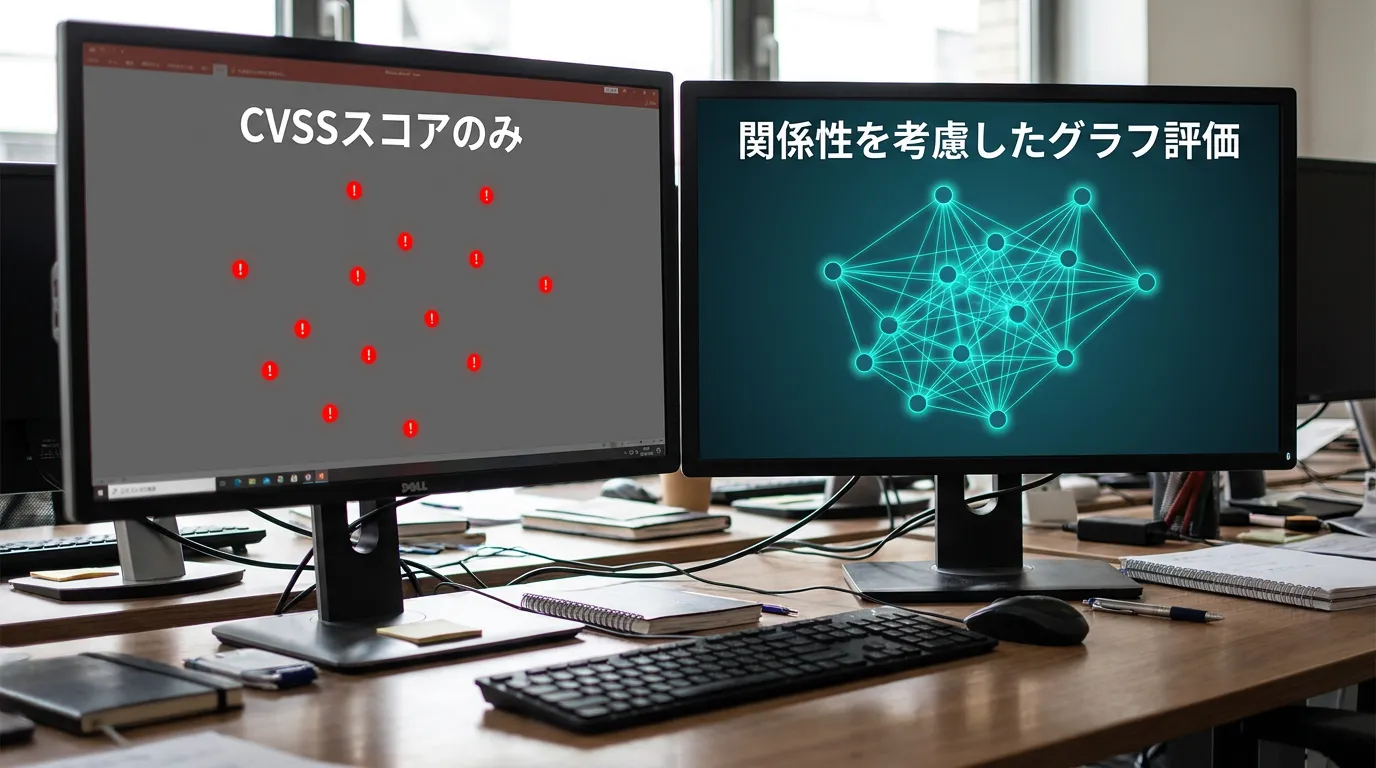
脆弱性対応の現場で長らく使われてきた指標がCVSS(共通脆弱性評価システム)スコアです。深刻度を10点満点で数値化できるため分かりやすい一方、このスコア単体では「今すぐ直すべきか」を正しく判断できない場合があります。
理由はシンプルで、CVSSスコアは脆弱性そのものの技術的な深刻さを表すものであり、その脆弱性が実際にどこまで到達可能か、どんな権限と隣接しているかという関係性までは考慮していないからです。Google Cloudの脆弱性優先順位付けに関する解説でも、重大度だけでなく「攻撃の発生可能性スコア」を組み合わせて優先順位を決める方式が採用されています。
脅威インテリジェンスの分野でも同様の潮流があり、Recorded Futureの脆弱性インテリジェンスは、CVSSスコアのみに依存せず、脆弱性ごとに動的なリスクスコアを割り当てるリスクベースの手法を採用しています。「深刻度が高い」ことと「今すぐ危険である」ことは、必ずしもイコールではないのです。
こうした新しい開発手法やセキュリティの考え方を体系的に学びたいエンジニアの方には、AI駆動開発伴走セミナーのような実践型の学習機会も用意されています。
3. 脆弱性を「関係性」で捉え直す3つのグラフ
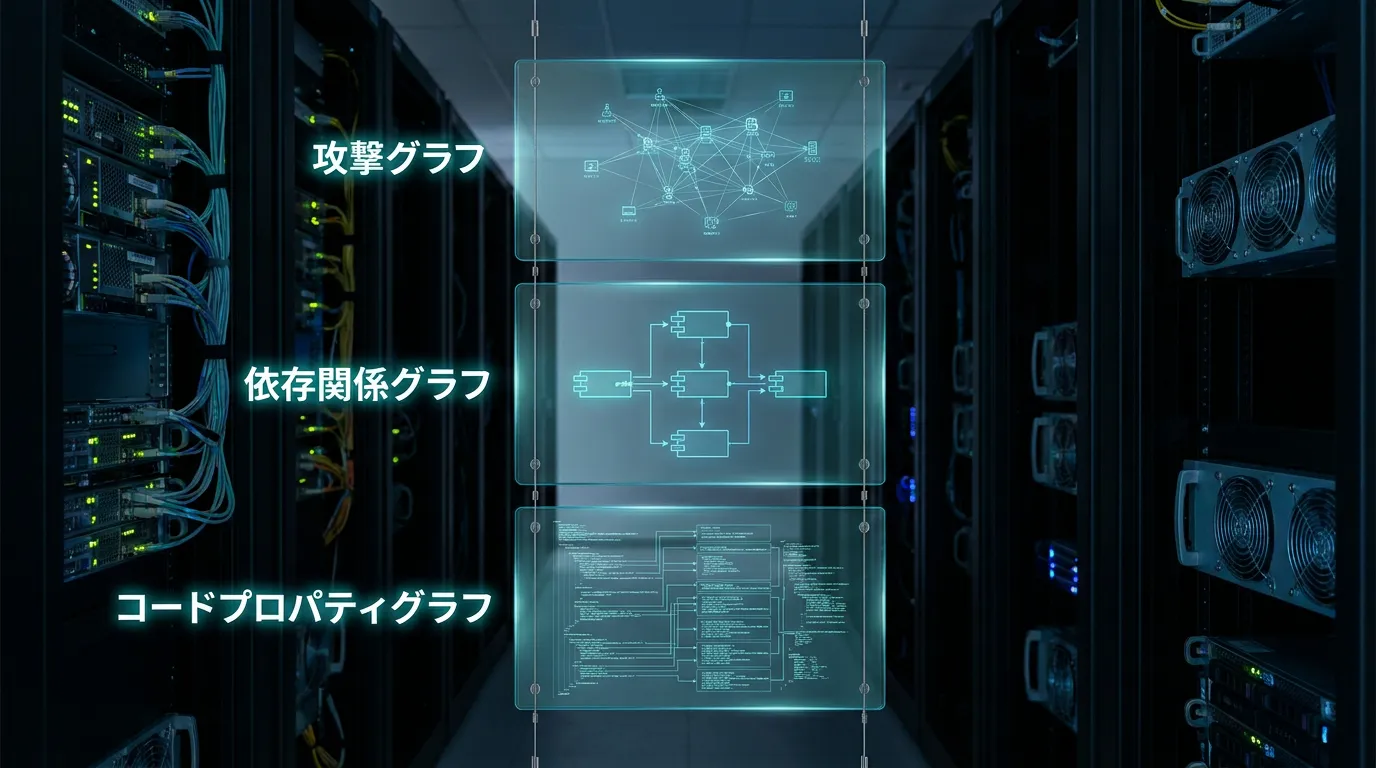
ここでグラフエンジニアリングの出番です。脆弱性を「点」ではなく「関係性」として捉え直すために、現在3種類のグラフ技術が実務で活用されています。
コードプロパティグラフ(CPG) は、抽象構文木・制御フロー・データ依存情報を1つのグラフに統合した表現方法です。カーネギーメロン大学などの研究チームによる論文では、CPGが従来の静的解析では捉えにくい複雑な脆弱性パターンを正確に定式化できることが示されています。GitHubが開発したCodeQLも、コードを「ファクトデータベース」として扱い、データの流れをクエリで追跡する仕組みを採用しており、CPGの考え方を実用化した代表例といえます。
依存関係グラフ(SBOM) は、ソフトウェアを構成する外部コンポーネント同士の関係を記録したものです。Snykの解説では、Log4ShellやSolarWinds、Equifax(Apache Struts)といった大規模インシデントの多くが、開発者が見落としがちな間接的な依存関係に起因していたことが指摘されています。依存関係をグラフとして可視化しておけば、こうした見落としは大幅に減らせます。
攻撃グラフ(Attack Graph) は、ネットワーク上の資産同士の到達可能性を表現するグラフです。米国の安全保障関連機関MITREの事例を紹介するNeo4jのブログによれば、グラフクエリを使って攻撃グラフの分析範囲を関連部分に絞り込むことで、脆弱性の特定と対応の優先順位付けを効率化できるといいます。これは軍事・政府機関だけの特殊技術ではなく、一般企業のセキュリティ運用にも応用可能な考え方です。
この3つのグラフを組み合わせることで、「脆弱性がどこにあるか」だけでなく「その脆弱性が実際にどれだけ危険か」が、関係性の中で初めて見えてきます。
4. グラフで優先順位をつけても、「直したことの証明」はまた別問題
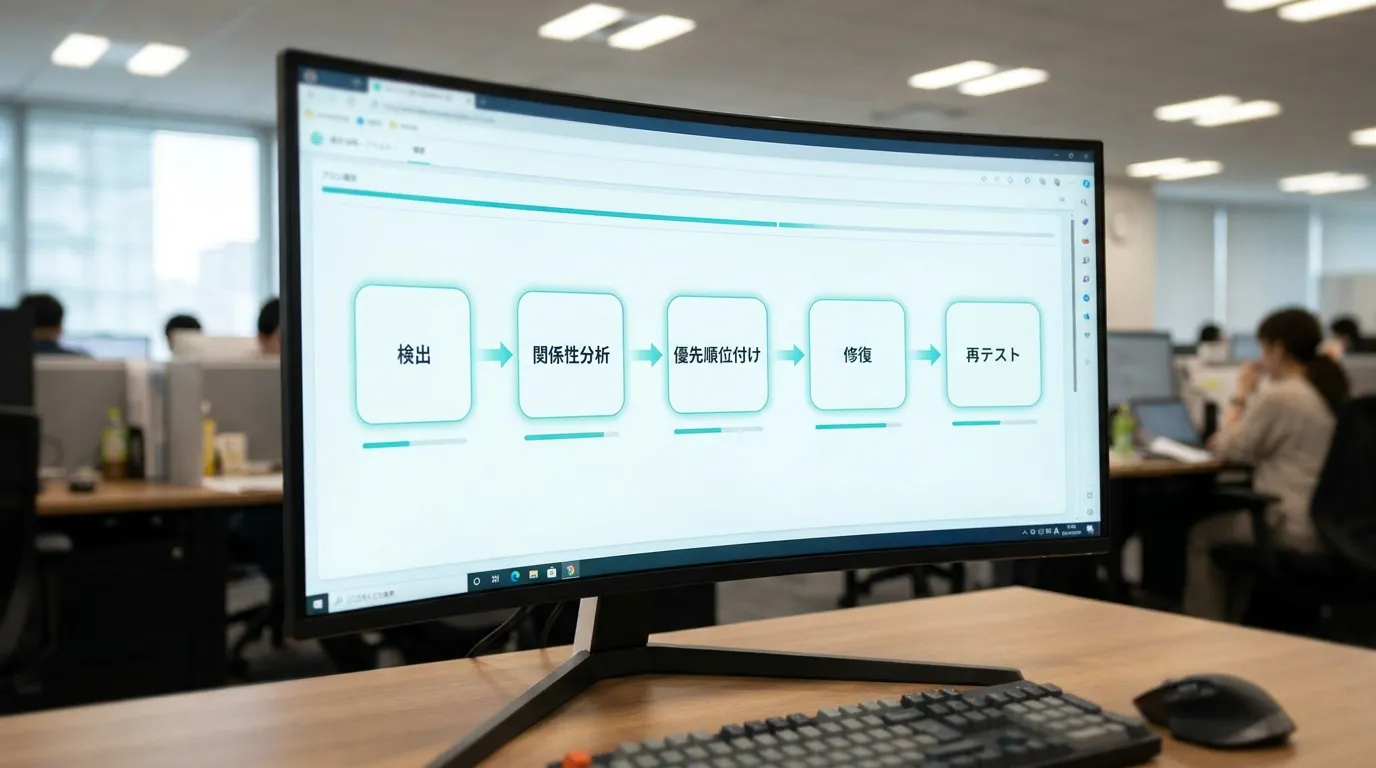
ここまでの3つのグラフ技術は、「どの脆弱性から対応すべきか」という優先順位付けの精度を大きく高めてくれます。しかし、実務にはもう一段階、見落とされがちな壁があります。優先順位をつけて修復した後、「本当に直ったのか」「再発していないか」を検証するプロセスです。
国内でもこの検証プロセスの自動化は急速に進んでいます。AIとRPA技術を使った脆弱性診断自動化ツールは、ScanNetSecurityの報道によれば、サービス開始から3年足らずで契約企業数100社超を達成するなど、手作業で行われてきた診断業務の自動化ニーズが急速に高まっていることがうかがえます。
しかし、優先順位付けから修復、再検証までを自社の仕組みだけで一気通貫に回すのは、多くの開発チーム・情報システム部門にとって簡単ではありません。グラフによる優先順位付けの仕組みを自前で構築し、さらに検証プロセスまで内製するには相応の専門人材と運用体制が必要になるからです。
こうした「検出・優先順位付けはできても、修復の証明までは手が回らない」という課題に対して、「AIがシステムの脆弱性を自動検査し、修正まで支援する」AI-SecBoxは一つの解決策を示しています。年1回の診断ではなく毎日の継続監視に切り替え、6種類のスキャナーによる検出から再テストまでを8段階のワークフローで検証し、ソースコードや脆弱性データを外部に出さないエアギャップ環境で運用できる点が特徴です。情報システム部門・開発チーム・内部監査部門それぞれが必要とする監査証跡も、J-SOXやISMSの基準に沿って残せる設計になっています。
5. まとめ:脆弱性対応は「件数を減らす」から「関係性を見る」へ
年間6万件規模という開示ペースを前に、脆弱性を1件ずつ潰していく発想はすでに限界を迎えています。グラフエンジニアリングは、脆弱性を独立した点ではなく、コードの構造・依存関係・到達可能性という関係性の中で捉え直すことで、「どこから手をつけるべきか」を合理的に判断する土台を与えてくれます。
同時に、AI駆動開発のスピードが上がるほど、検出から修復検証までのプロセス全体をどう設計するかという問いは重くなります。この関係性に基づく優先順位付けと、修復を証明する検証プロセスを、自社でゼロから作り込むのか、検証済みの仕組みに委ねるのかは、多くの組織にとって現実的な経営判断になりつつあります。
年1回の診断から毎日の継続監視へという転換に関心がある方は、AI-SecBoxを参考に、自社の脆弱性対応プロセスを見直してみてはいかがでしょうか。具体的な導入についてご相談したい場合は、お問い合わせからお気軽にどうぞ。